Atac informàtic: què és, tipus i com protegir la teva empresa
Un atac informàtic, o ciberatac, és qualsevol intent deliberat d’entrar sense autorització en un sistema, una xarxa o unes dades per robar-los, alterar-los, bloquejar-los o destruir-los. Ja no és un problema només de les grans corporacions: afecta cada dia petites i mitjanes empreses, autònoms i particulars.
Segons el balanç de ciberseguretat de l’INCIBE, el 2024 es van gestionar 97.348 incidents a Espanya, i un 32,4% van afectar empreses (PIMEs, micropimes i autònoms). L’informe ThreatLabz 2024 de Zscaler situa el creixement dels atacs de ransomware a Espanya en un 72%.
Què és un atac informàtic
Un atac informàtic és una acció intencionada contra els sistemes d’una persona o organització. L’objectiu pot ser econòmic (demanar un rescat o robar dades), paralitzar l’activitat o espiar informació confidencial.
Els tipus d'atac informàtic més habituals
Ransomware
El ransomware és un programa maliciós que “segresta” els arxius de l’empresa: els xifra, és a dir, els converteix en il·legibles perquè ningú els pugui obrir, i exigeix un pagament (el rescat) per tornar-los. Sovint també amenaça amb publicar les dades.
Exemple: un dilluns al matí, tots els ordinadors mostren un missatge que diu que els documents estan bloquejats i que cal pagar per recuperar-los.
Phishing i enginyeria social
El phishing és un engany per correu, SMS o trucada en què algú es fa passar per un banc, un proveïdor o un directiu perquè facis clic en un enllaç, obris un arxiu o donis una contrasenya. L’enginyeria social és la tècnica que hi ha al darrere: enganyar la persona, no l’ordinador, aprofitant la confiança o la urgència.
Exemple: un correu “urgent” del teu banc amb un enllaç a una web falsa idèntica a l’original.
Programari maliciós i spyware
El programari maliciós (o malware) és qualsevol programa fet per fer mal. Els virus es copien i malmeten els equips, i els troians s’amaguen dins d’un programa aparentment legítim. L’spyware és el que t’espia sense que ho notis: registra el que escrius o el que fas per robar informació.
Exemple: instal·les un programa descarregat d’una web no oficial i, sense saber-ho, copia les teves contrasenyes.
Atacs de denegació de servei (DDoS)
Un atac DDoS col·lapsa una web o un servei enviant-hi tantes peticions alhora que no pot atendre ningú. És com omplir una botiga de gent que no compra, perquè els clients reals no puguin entrar.
Exemple: la web o la botiga en línia de l’empresa deixa de carregar durant hores.
Robatori de credencials
Les credencials són l’usuari i la contrasenya. L’atacant les aconsegueix, ja sigui per phishing, per una filtració de dades d’un altre servei o perquè les has repetit en diversos llocs, i entra com si fos tu, sense haver de forçar res.
Exemple: algú accedeix al correu corporatiu amb la contrasenya d’un empleat i envia factures falses en nom de l’empresa.
Atacs al perímetre
El perímetre és la “porta d’entrada” de la xarxa de l’empresa: el tallafocs (el filtre que decideix què hi pot entrar i sortir), la VPN (la connexió segura per treballar en remot) i qualsevol altre dispositiu connectat a Internet. L’atac consisteix a trobar-ne un amb una vulnerabilitat (un error conegut) o sense actualitzar, i entrar per aquí.
Exemple: un tallafocs antic que no s’ha actualitzat des de fa anys deixa una porta oberta a la xarxa interna.
Com entren els atacants
Les portes d’entrada més comunes són un correu fraudulent que algú obre, unes credencials febles o reutilitzades, un dispositiu de xarxa sense actualitzar i l’error humà. Aquest últim continua sent una de les principals vies d’entrada, per això la formació de l’equip compta tant com la tecnologia.
Senyals que potser has patit un atac informàtic
- Arxius que no s’obren, que han canviat d’extensió o amb una nota de rescat.
- Equips o xarxa molt més lents del normal sense motiu aparent.
- Contrasenyes que deixen de funcionar o inicis de sessió que no reconeixes.
- Correus enviats des del teu compte que tu no has escrit.
- L’antivirus desactivat o programes que no has instal·lat.
Què fer les primeres 48 hores si pateixes un atac informàtic
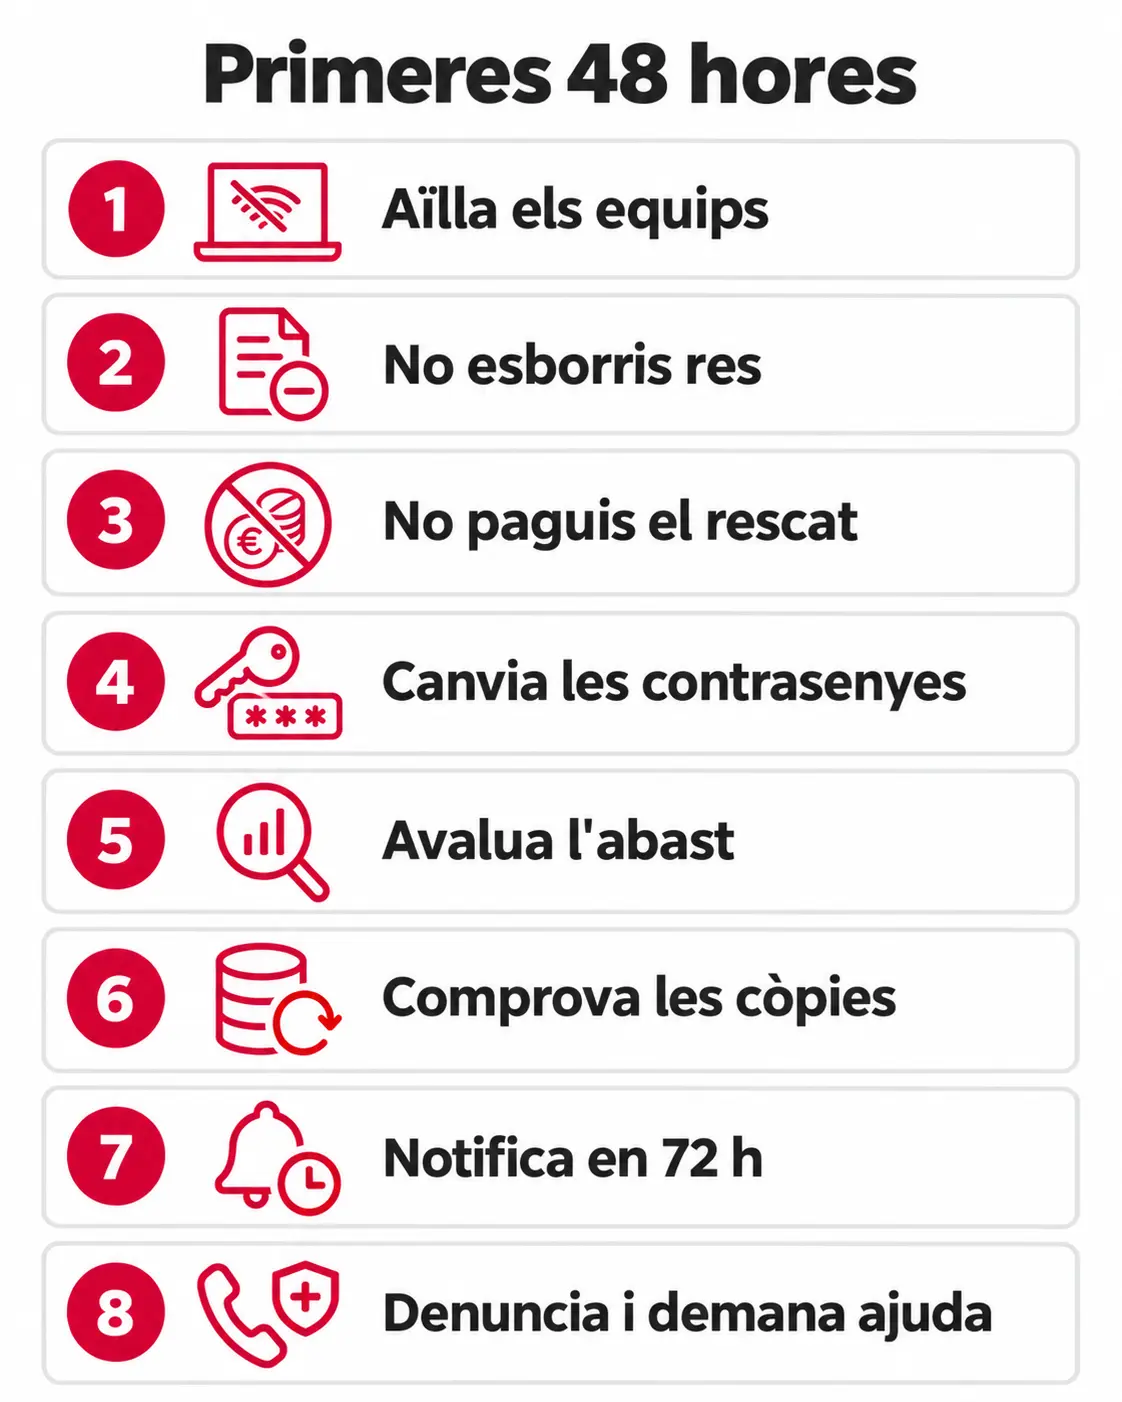
- Aïlla els equips afectats. Desconnecta’ls de la xarxa i del Wi-Fi perquè l’atac no es propagui.
- No esborris res. Les proves ajuden a entendre què ha passat i fins on ha arribat.
- No paguis el rescat sense assessorament. Pagar no garanteix recuperar les dades i pot convertir l’empresa en objectiu repetit.
- Canvia les contrasenyes des d’un equip net, començant pels comptes d’administració i el correu.
- Avalua l’abast. Quins sistemes, quines dades i des de quan.
- Comprova les còpies de seguretat. Mira que no hagin quedat afectades abans de restaurar res.
- Si hi ha dades personals, notifica-ho. El RGPD obliga a comunicar la violació de seguretat a l’autoritat de control en un màxim de 72 hores (per a empreses privades, normalment l’AEPD).
- Denuncia els fets a les forces de seguretat i demana ajuda especialitzada. L’INCIBE disposa de la línia gratuïta 017.
Com prevenir un atac informàtic: protecció per capes
Cap mesura és suficient per si sola. Una protecció sòlida combina diverses capes, de la xarxa fins a les persones. Dins del nostre servei de ciberseguretat per a empreses a Girona, a Aplitec treballem amb Fortinet per al perímetre i amb Acronis per als equips, el correu i les còpies de seguretat.
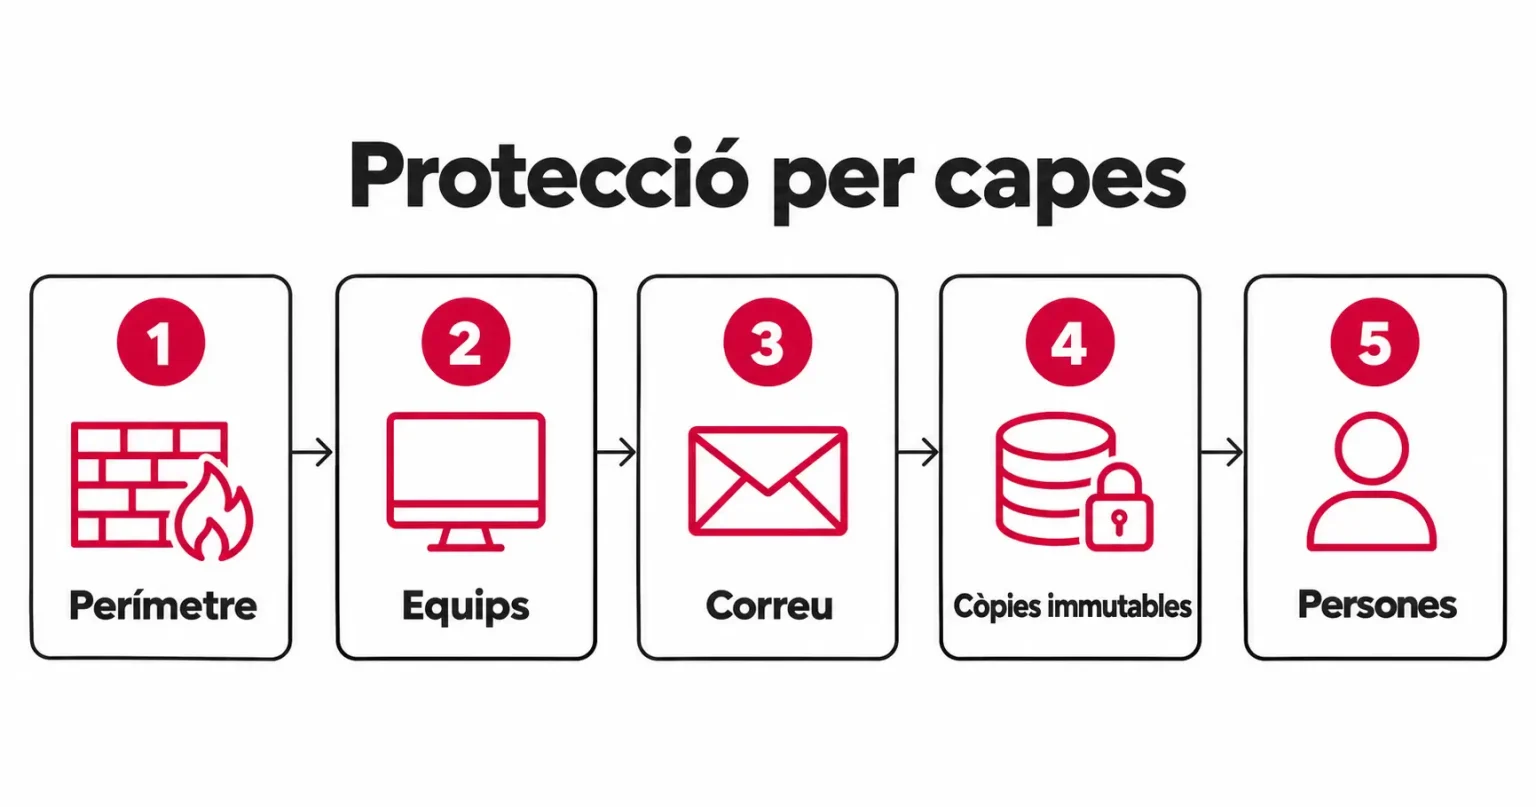
Perímetre: tallafocs i VPN amb Fortinet
El tallafocs és la porta d’entrada de la xarxa de l’empresa. Controla i filtra el trànsit, bloqueja intrusions i permet connexions VPN segures per al teletreball. Els tallafocs Fortinet de la gamma FortiGate són una de les solucions més esteses en entorns empresarials. Un tallafocs només protegeix si està ben configurat, amb la xarxa segmentada i el firmware sempre actualitzat, perquè un dispositiu sense actualitzar és precisament una de les portes que busquen els atacants.
Equips: antivirus i antiransomware amb Acronis
Cada ordinador i servidor és un punt d’entrada possible. La solució Acronis Cyber Protect integra en una sola plataforma la protecció contra programari maliciós i ransomware amb la còpia de seguretat, i es gestiona de manera centralitzada. Així es poden detectar amenaces en els equips i recuperar el sistema ràpidament si cal.
Correu: protecció contra el phishing
El correu corporatiu és la via d’entrada més freqüent. Cal combinar filtres antispam i antiphishing amb el doble factor d’autenticació (MFA), de manera que una contrasenya robada no sigui suficient per entrar. Acronis també ofereix protecció per al correu, que complementa aquests filtres.
Còpies de seguretat immutables
Una còpia immutable no es pot modificar ni esborrar durant el període de retenció que s’ha definit, ni tan sols amb credencials d’administrador. És la defensa clau contra el ransomware, que sovint busca xifrar o destruir primer les còpies. Combinada amb la regla 3-2-1 (tres còpies, en dos suports diferents i una fora de l’empresa), permet restaurar l’activitat sense pagar cap rescat. Acronis permet guardar còpies amb aquest tipus de protecció.
Persones: formació de l'equip
La tecnologia no serveix de res si algú obre un arxiu sospitós. Una formació breu i periòdica perquè l’equip reconegui el phishing, gestioni bé les contrasenyes i sàpiga a qui avisar redueix molt el risc.
Incidents reals a la província
Quan ha calgut, a Aplitec hem intervingut en incidents reals d’empreses. Un dels exemples més recents: el tallafocs perimetral Fortinet d’una empresa havia estat compromès, i vam analitzar la incidència i restaurar la seguretat de la xarxa. És una lliçó que es repeteix: el perímetre també és un objectiu, no només una protecció, i cal vigilar-lo i actualitzar-lo com qualsevol altre sistema crític.
Si vols saber en quin punt es troba la teva empresa, pots consultar el nostre servei de ciberseguretat per a empreses a Girona.
Preguntes freqüents
Què és un atac informàtic?
És un intent deliberat d’accedir sense permís a un sistema, una xarxa o unes dades per robar-los, alterar-los, bloquejar-los o destruir-los.
Quins són els tipus d'atac informàtic més comuns?
Ransomware, phishing i enginyeria social, programari maliciós, atacs DDoS, robatori de credencials i atacs a dispositius de perímetre com els tallafocs.
Què he de fer si la meva empresa pateix un atac informàtic?
Aïllar els equips afectats, conservar les proves, comprovar les còpies de seguretat, canviar les contrasenyes, notificar la violació de dades si escau i demanar ajuda especialitzada.
Cal pagar el rescat d'un ransomware?
No es recomana pagar sense assessorament. No garanteix la recuperació de les dades i pot exposar l’empresa a nous atacs.
Cal notificar un atac informàtic?
Si hi ha dades personals afectades, el RGPD exigeix comunicar-ho a l’autoritat de control en un màxim de 72 hores des que se’n té constància.
Com es pot prevenir un atac informàtic?
Combinant tallafocs, protecció d’equips, filtres de correu amb MFA, còpies de seguretat immutables i formació de l’equip.