Ataque informático: qué es, tipos y cómo proteger tu empresa
Un ataque informático, o ciberataque, es cualquier intento deliberado de entrar sin autorización en un sistema, una red o unos datos para robarlos, alterarlos, bloquearlos o destruirlos. Ya no es un problema solo de las grandes corporaciones: afecta cada día a pequeñas y medianas empresas, autónomos y particulares.
Según el balance de ciberseguridad de INCIBE, en 2024 se gestionaron 97.348 incidentes en España, y un 32,4 % afectaron a empresas (pymes, micropymes y autónomos). El informe ThreatLabz 2024 de Zscaler sitúa el crecimiento de los ataques de ransomware en España en un 72 %.Segons el balanç de ciberseguretat de l’INCIBE, el 2024 es van gestionar 97.348 incidents a Espanya, i un 32,4% van afectar empreses (PIMEs, micropimes i autònoms). L’informe ThreatLabz 2024 de Zscaler situa el creixement dels atacs de ransomware a Espanya en un 72%.
Qué es un ataque informático
Un ataque informático es una acción intencionada contra los sistemas de una persona u organización. El objetivo puede ser económico (pedir un rescate o robar datos), paralizar la actividad o espiar información confidencial.
Los tipos de ataque informático más habituales
Ransomware
El ransomware es un programa malicioso que «secuestra» los archivos de la empresa: los cifra, es decir, los vuelve ilegibles para que nadie pueda abrirlos, y exige un pago (el rescate) para devolverlos. A menudo también amenaza con publicar los datos.
Ejemplo: un lunes por la mañana, todos los ordenadores muestran un mensaje que dice que los documentos están bloqueados y que hay que pagar para recuperarlos.
Phishing e ingeniería social
El phishing es un engaño por correo, SMS o llamada en el que alguien se hace pasar por un banco, un proveedor o un directivo para que hagas clic en un enlace, abras un archivo o des una contraseña. La ingeniería social es la técnica que hay detrás: engañar a la persona, no al ordenador, aprovechando la confianza o la urgencia.
Ejemplo: un correo «urgente» de tu banco con un enlace a una web falsa idéntica a la original.
Software malicioso y spyware
El software malicioso (o malware) es cualquier programa creado para hacer daño. Los virus se copian y dañan los equipos, y los troyanos se esconden dentro de un programa aparentemente legítimo. El spyware es el que te espía sin que lo notes: registra lo que escribes o lo que haces para robar información.
Ejemplo: instalas un programa descargado de una web no oficial y, sin saberlo, copia tus contraseñas.
Ataques de denegación de servicio (DDoS)
Un ataque DDoS colapsa una web o un servicio enviándole tantas peticiones a la vez que no puede atender a nadie. Es como llenar una tienda de gente que no compra, para que los clientes reales no puedan entrar.
Ejemplo: la web o la tienda en línea de la empresa deja de cargar durante horas.
Robo de credenciales
Las credenciales son el usuario y la contraseña. El atacante las consigue, ya sea por phishing, por una filtración de datos de otro servicio o porque las has repetido en varios sitios, y entra como si fuera tú, sin tener que forzar nada.
Ejemplo: alguien accede al correo corporativo con la contraseña de un empleado y envía facturas falsas en nombre de la empresa.
Ataques al perímetro
El perímetro es la «puerta de entrada» de la red de la empresa: el cortafuegos (el filtro que decide qué puede entrar y salir), la VPN (la conexión segura para trabajar en remoto) y cualquier otro dispositivo conectado a Internet. El ataque consiste en encontrar uno con una vulnerabilidad (un error conocido) o sin actualizar, y entrar por ahí.
Ejemplo: un cortafuegos antiguo que no se actualiza desde hace años deja una puerta abierta a la red interna.
Cómo entran los atacantes
Las puertas de entrada más comunes son un correo fraudulento que alguien abre, unas credenciales débiles o reutilizadas, un dispositivo de red sin actualizar y el error humano. Este último sigue siendo una de las principales vías de entrada, por eso la formación del equipo cuenta tanto como la tecnología.
Señales de que quizá has sufrido un ataque informático
- Archivos que no se abren, que han cambiado de extensión o con una nota de rescate.
- Equipos o red mucho más lentos de lo normal sin motivo aparente.
- Contraseñas que dejan de funcionar o inicios de sesión que no reconoces.
- Correos enviados desde tu cuenta que tú no has escrito.
- El antivirus desactivado o programas que no has instalado.
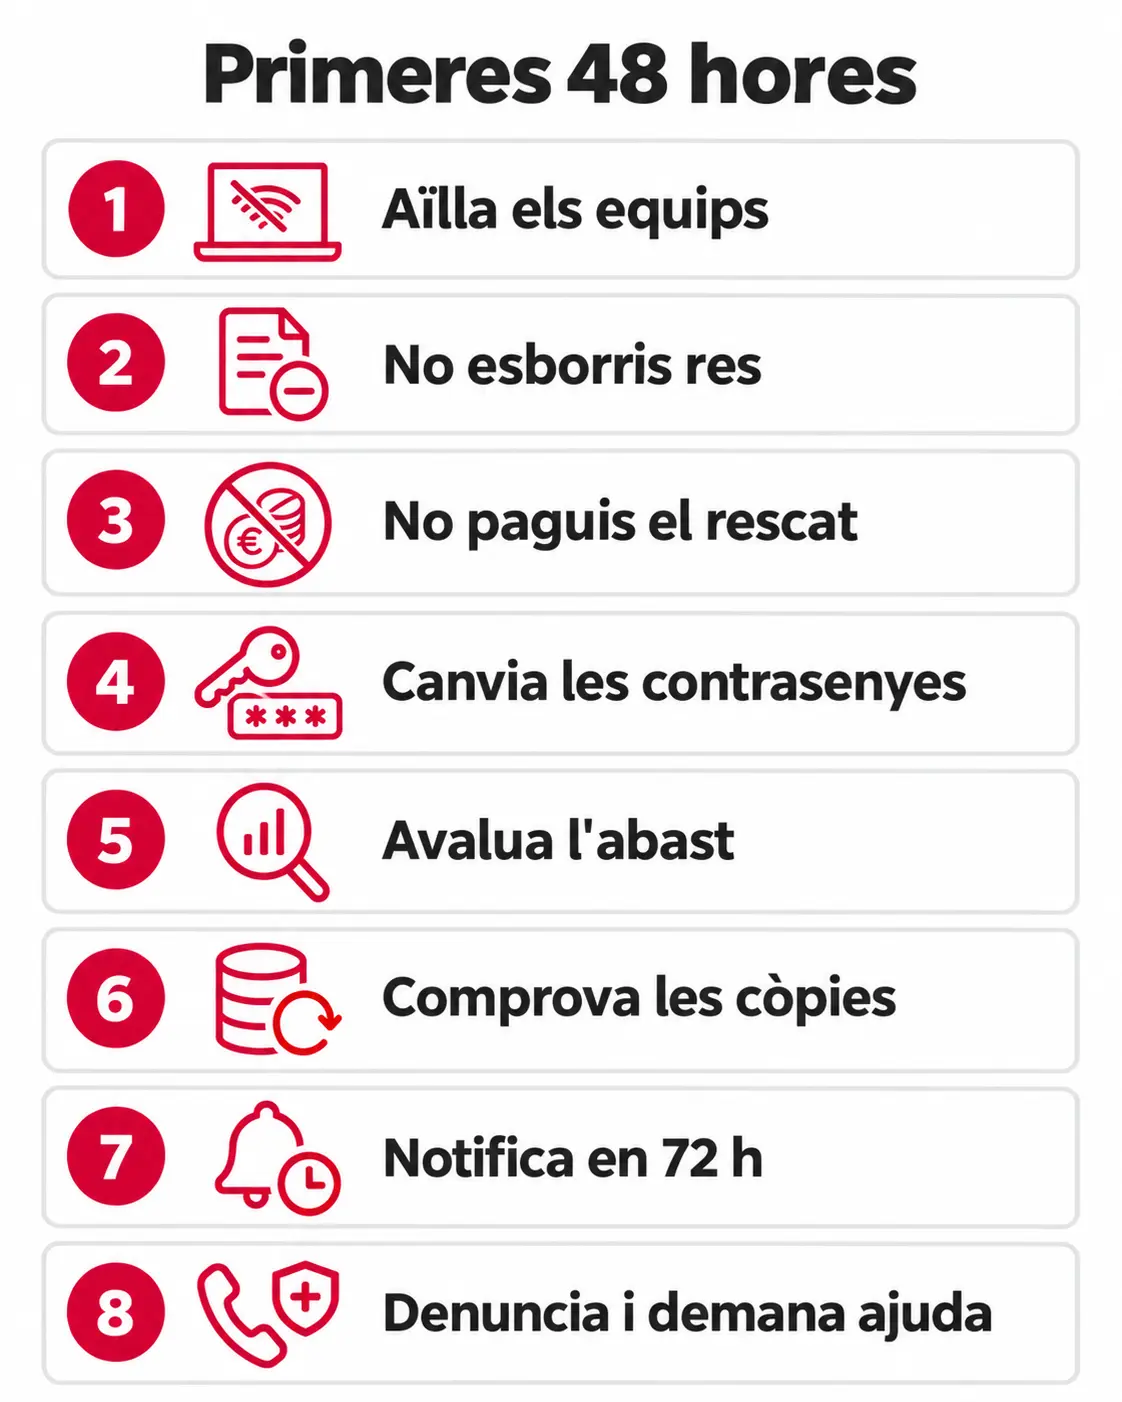
Qué hacer las primeras 48 horas si sufres un ataque informático
- Aísla los equipos afectados. Desconéctalos de la red y del wifi para que el ataque no se propague.
- No borres nada. Las pruebas ayudan a entender qué ha pasado y hasta dónde ha llegado.
- No pagues el rescate sin asesoramiento. Pagar no garantiza recuperar los datos y puede convertir a la empresa en objetivo repetido.
- Cambia las contraseñas desde un equipo limpio, empezando por las cuentas de administración y el correo.
- Evalúa el alcance. Qué sistemas, qué datos y desde cuándo.
- Comprueba las copias de seguridad. Mira que no hayan quedado afectadas antes de restaurar nada.
- Si hay datos personales, notifícalo. El RGPD obliga a comunicar la violación de seguridad a la autoridad de control en un máximo de 72 horas (para empresas privadas, normalmente la AEPD).
- Denuncia los hechos a las fuerzas de seguridad y pide ayuda especializada. INCIBE dispone de la línea gratuita 017.
Cómo prevenir un ataque informático: protección por capas
Ninguna medida es suficiente por sí sola. Una protección sólida combina varias capas, desde la red hasta las personas. Dentro de nuestro servicio de ciberseguridad para empresas en Girona, en Aplitec trabajamos con Fortinet para el perímetro y con Acronis para los equipos, el correo y las copias de seguridad.Cap mesura és suficient per si sola. Una protecció sòlida combina diverses capes, de la xarxa fins a les persones. Dins del nostre servei de ciberseguretat per a empreses a Girona, a Aplitec treballem amb Fortinet per al perímetre i amb Acronis per als equips, el correu i les còpies de seguretat.
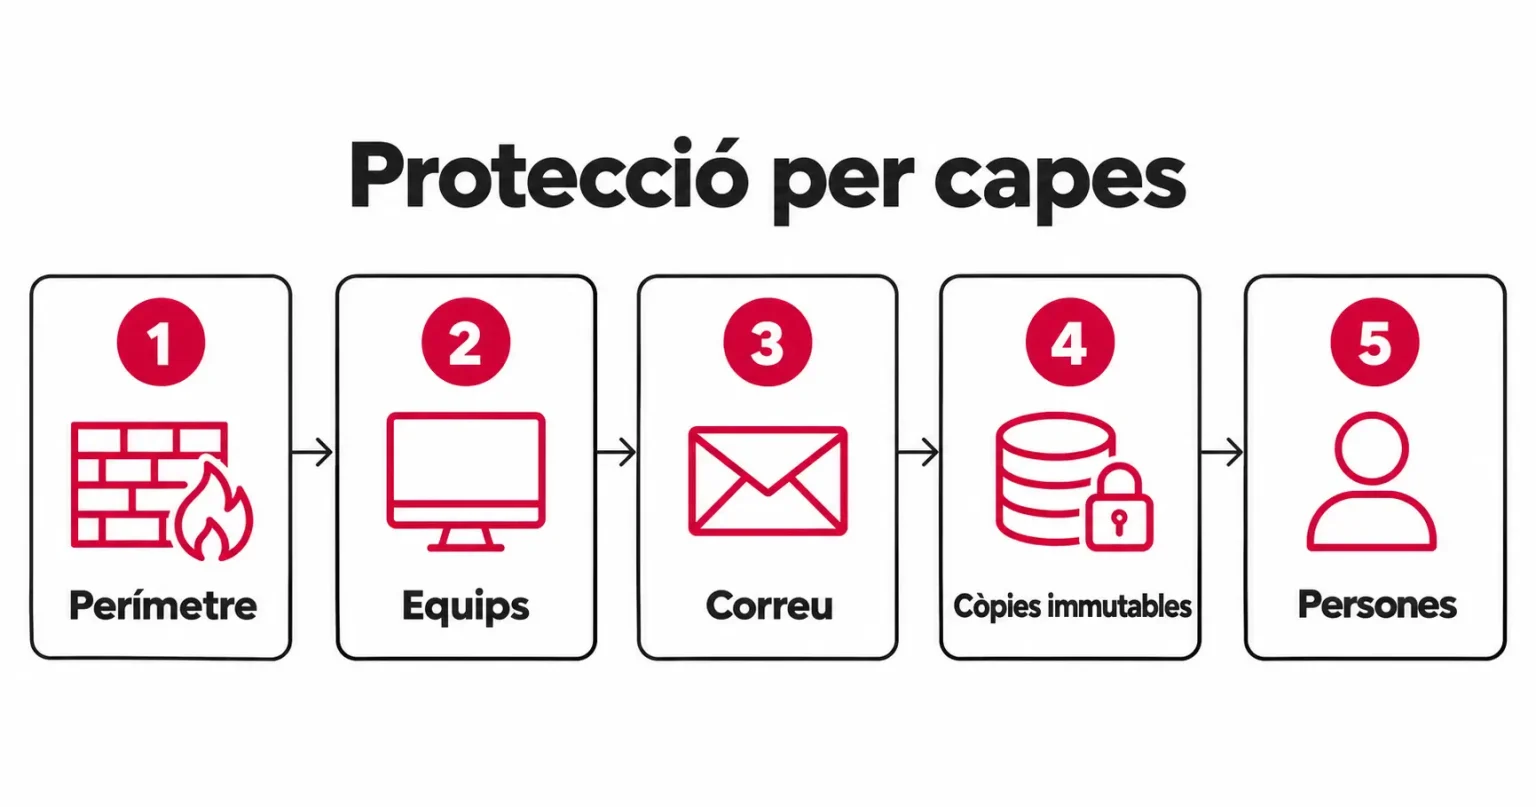
Perímetro: cortafuegos y VPN con Fortinet
El cortafuegos es la puerta de entrada de la red de la empresa. Controla y filtra el tráfico, bloquea intrusiones y permite conexiones VPN seguras para el teletrabajo. Los cortafuegos Fortinet de la gama FortiGate son una de las soluciones más extendidas en entornos empresariales. Un cortafuegos solo protege si está bien configurado, con la red segmentada y el firmware siempre actualizado, porque un dispositivo sin actualizar es precisamente una de las puertas que buscan los atacantes.
Equipos: antivirus y antiransomware con Acronis
Cada ordenador y servidor es un punto de entrada posible. La solución Acronis Cyber Protect integra en una sola plataforma la protección contra software malicioso y ransomware con la copia de seguridad, y se gestiona de forma centralizada. Así se pueden detectar amenazas en los equipos y recuperar el sistema rápidamente si es necesario.
Correo: protección contra el phishing
El correo corporativo es la vía de entrada más frecuente. Hay que combinar filtros antispam y antiphishing con el doble factor de autenticación (MFA), de modo que una contraseña robada no sea suficiente para entrar. Acronis también ofrece protección para el correo, que complementa estos filtros.
Copias de seguridad inmutables
Una copia inmutable no se puede modificar ni borrar durante el período de retención definido, ni siquiera con credenciales de administrador. Es la defensa clave contra el ransomware, que a menudo busca cifrar o destruir primero las copias. Combinada con la regla 3-2-1 (tres copias, en dos soportes distintos y una fuera de la empresa), permite restaurar la actividad sin pagar ningún rescate. Acronis permite guardar copias con este tipo de protección.
Personas: formación del equipo
La tecnología no sirve de nada si alguien abre un archivo sospechoso. Una formación breve y periódica para que el equipo reconozca el phishing, gestione bien las contraseñas y sepa a quién avisar reduce mucho el riesgo.
Incidentes reales en la provincia
Cuando ha hecho falta, en Aplitec hemos intervenido en incidentes reales de empresas. Uno de los ejemplos más recientes: el cortafuegos perimetral Fortinet de una empresa había sido comprometido, y analizamos la incidencia y restauramos la seguridad de la red. Es una lección que se repite: el perímetro también es un objetivo, no solo una protección, y hay que vigilarlo y actualizarlo como cualquier otro sistema crítico.
Si quieres saber en qué punto se encuentra tu empresa, puedes consultar nuestro servicio de ciberseguridad para empresas en Girona.
Preguntas frecuentes
¿Qué es un ataque informático?
Es un intento deliberado de acceder sin permiso a un sistema, una red o unos datos para robarlos, alterarlos, bloquearlos o destruirlos.
¿Cuáles son los tipos de ataque informático más comunes?
Ransomware, phishing e ingeniería social, software malicioso, ataques DDoS, robo de credenciales y ataques a dispositivos de perímetro como los cortafuegos.
¿Qué debo hacer si mi empresa sufre un ataque informático?
Aislar los equipos afectados, conservar las pruebas, comprobar las copias de seguridad, cambiar las contraseñas, notificar la violación de datos si procede y pedir ayuda especializada.
¿Hay que pagar el rescate de un ransomware?
No se recomienda pagar sin asesoramiento. No garantiza la recuperación de los datos y puede exponer a la empresa a nuevos ataques.
¿Hay que notificar un ataque informático?
Si hay datos personales afectados, el RGPD exige comunicarlo a la autoridad de control en un máximo de 72 horas desde que se tiene constancia.
¿Cómo se puede prevenir un ataque informático?
Combinando cortafuegos, protección de equipos, filtros de correo con MFA, copias de seguridad inmutables y formación del equipo.